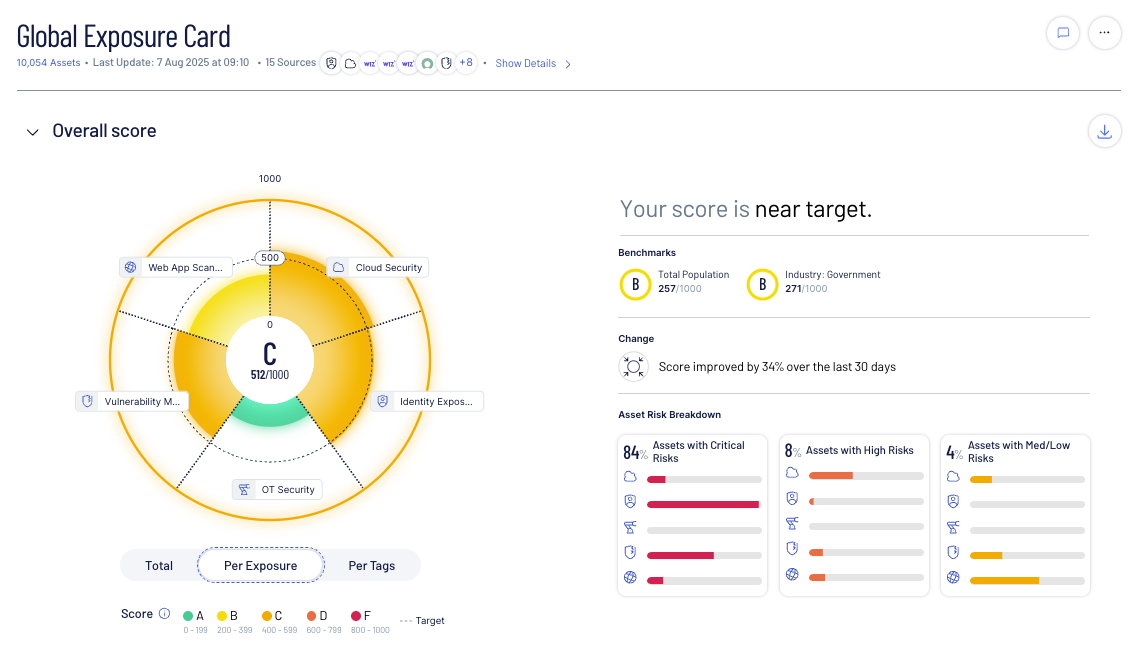
멀티클라우드 환경 전반에서 가시성과 컨텍스트로 클라우드 위험 노출을 해결

Tenable One Cloud Exposure CNAPP

(Cloud Native Appliction Protection Platform)

하나의 강력한 CNAPP로 멀티클라우드 및 하이브리드 환경 전반에서 구성 오류, 위험한 권한 및 취약점에 의해 

발생하는 공백을 해결하여 클라우드 침해를 방지하고 클라우드 위험을 줄입니다. 

▪️Tenable One Cloud Exposure CNAPP 주요 기능


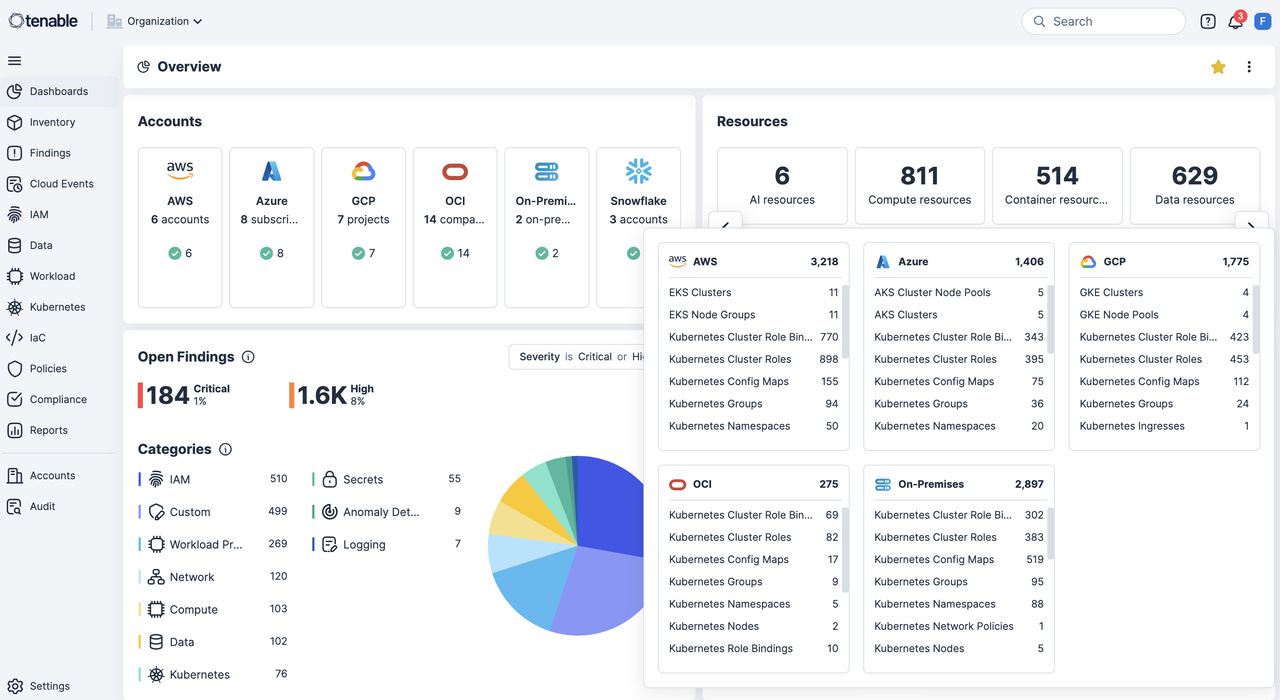
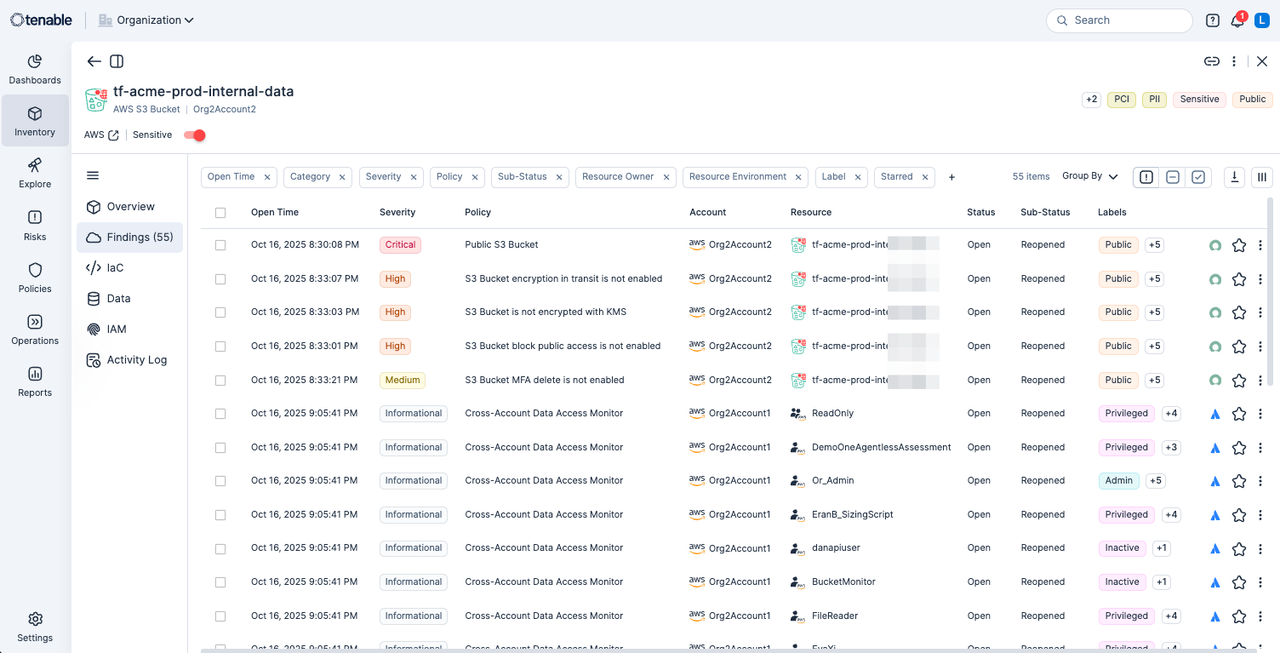
모든 자산을 검색


액세스 및 위험 노출 경로에 대한 세밀한 가시성으로 클라우드에 컴퓨팅, ID 및 데이터 자산을 검색합니다. 


위험에 맥락 정보 추가

클라우드 구성 오류, 과도한 권한, 취약점 및 위험에 노출된 중요한 데이터에서 위험의 우선 순위를 지정하는 컨텍스트를 제공합니다. 

위험 노출 제어

고급 위협 탐지 및 AI 기반 통찰로 시간이 제한적인 경우에도 가장 중대한 위험 노출을 해결하여 위험을 빠르게 줄입니다. 


▪️정확성과 신뢰성을 바탕으로 
     클라우드 보안 위험을 식별하고, 우선순위를 지정하며, 감소시키세요. 

Tenable One 위험 노출 관리 플랫폼의 일부분인 Tenable One Cloud Exposure를 선택하여 모든 클라우드 리소스, ID 및 위험에 대한 심도 있는 통찰을 얻으십시오. 

위험 노출 관리를 확장하여 멀티클라우드 및 하이브리드 클라우드 환경으로 포함한 전체 공격 표면의 보안을 유지합니다.

클라우드 위험의 에코시스템 가시성을 확보

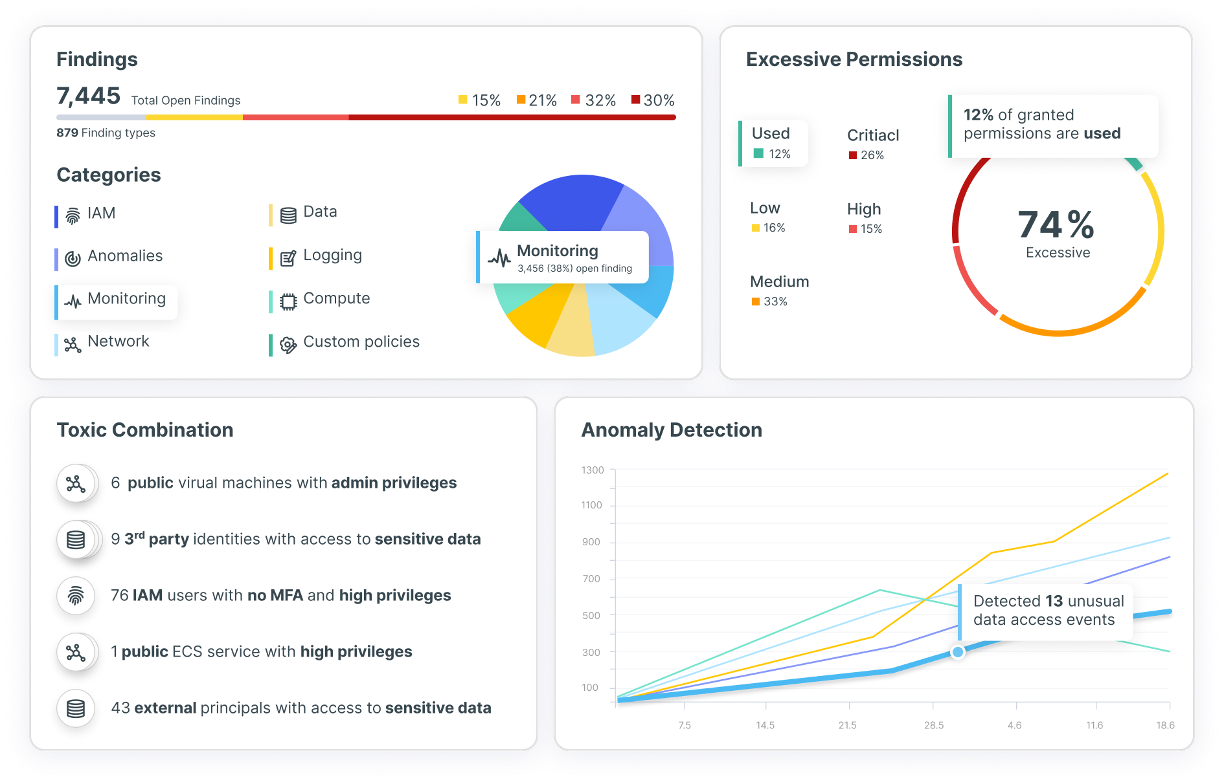
지속적으로 클라우드 자산을 분석하여 숨겨진 위험과 유해한 조합을 발견합니다. Tenable One을 사용하여 영향에 기반하여 클라우드 위험 노출의 우선 순위를 지정하는 전체 컨텍스트를 확인합니다. 

전체 클라우드 수명주기 가시성 제공

코드 기반 인프라(IaC)부터 런타임 환경까지 위험을 매핑하고 Terraform 및 CloudFormation과 같은 IaC 템플릿을 스캔하여 소프트웨어 개발 수명 주기 전반에서 포괄적인 가시성을 제공합니다. 

클라우드 구성 오류 식별 및 개선

멀티클라우드 전반에서 지속적으로 구성 오류를 탐지하고 CIS, NIST 및 PCI DSS와 같은 프레임워크와 정렬합니다. 실시간으로 규정을 준수하지 않는 설정을 식별하고 단계별 수정을 제공합니다. 

최소 권한 액세스 달성 

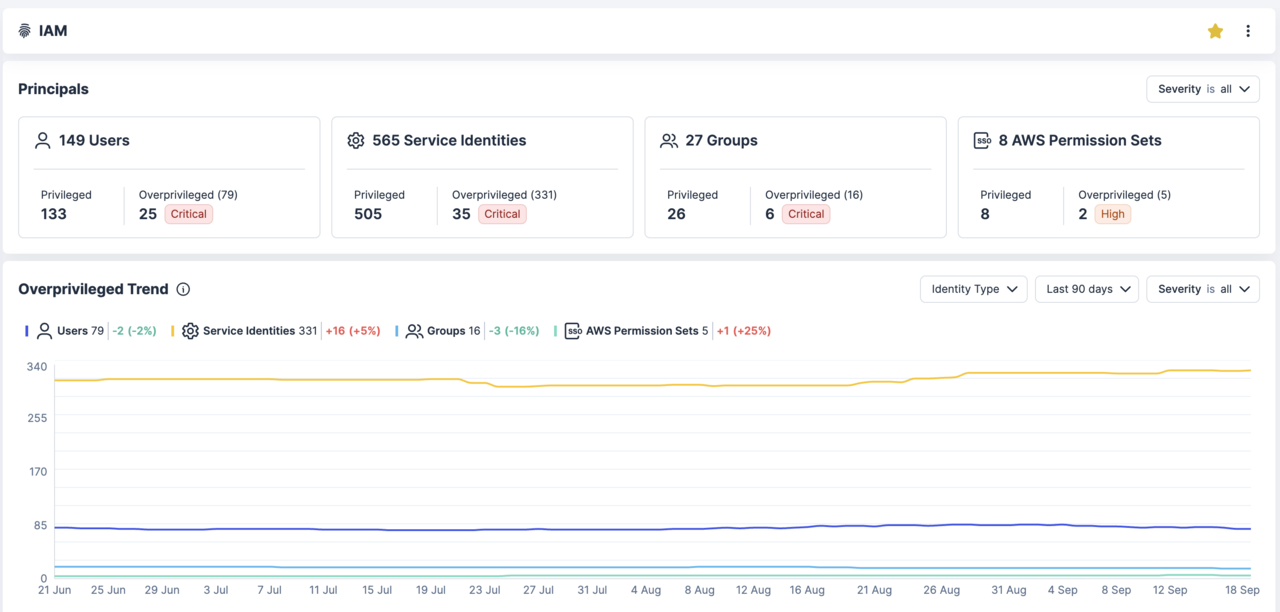
클라우드 전반에서 적합한 범위의 액세스를 사용합니다. Tenable 클라우드 인프라 및 권한 관리(CIEM) 엔진을 사용하여 과도한 또는 유해나 권한을 식별하고 최소 권한 정책을 적용합니다. 

클라우드 취약점의 영향 범위 완화 

가상 컴퓨터, 컨테이너, 레지스트리 및 Kubernetes 클러스터 전반에서 클라우드 취약성을 탐지합니다. CVE를 구성 오류, 과도한 권한 ID 및 위험에 노출된 클라우드 워크로드에 상관 관계를 분석합니다. 

클라우드의 중요 데이터 보호 

클라우드 사용 공간 전반에서 NPI, PII 및 규제 대상인 자산과 같은 중요한 데이터를 자동으로 검색하고 분류합니다. 구성 오류 및 ID 위험으로 데이터 액세스 패턴의 상관 관계를 분석합니다.

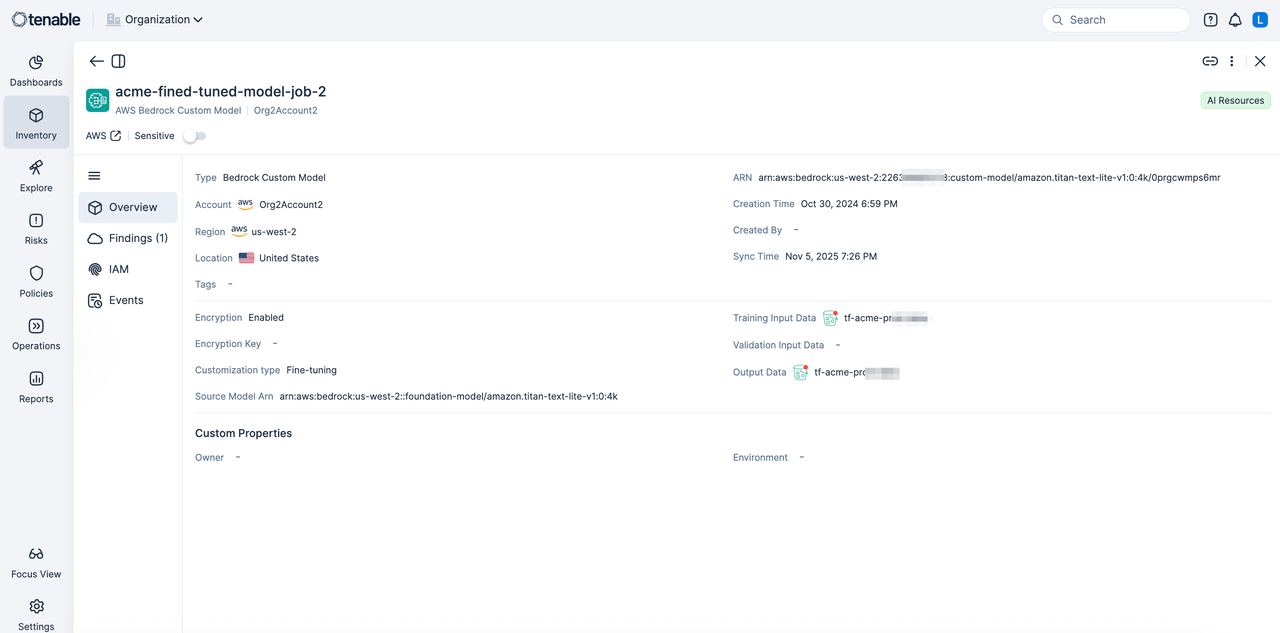
AI 워크로드를 식별 및 보안 유지
자동으로 AI 모델, 훈련 데이터 및 엔드포인트를 검색하고 분류하여 AI 보안 포스처 관리(AI-SPM), 데이터 보안 포스처 관리(DSPM) 및 just-in-time(JIT) 권한을 활용합니다. 
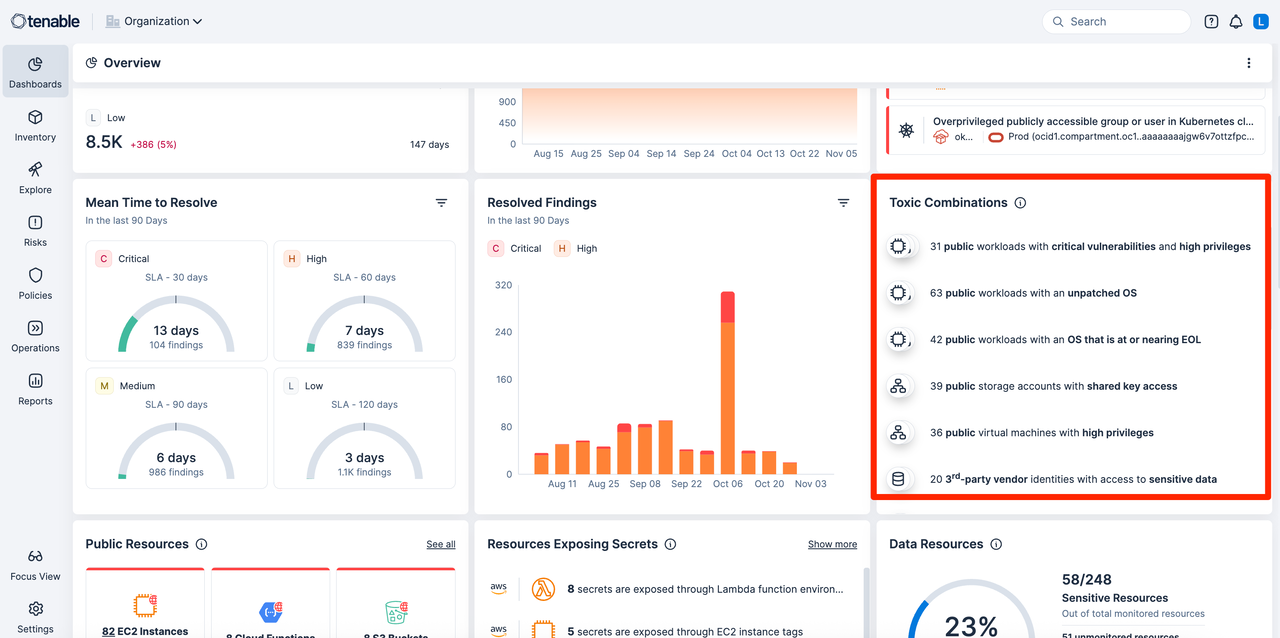
먼저 수정할 사항에 높은 우선 순위

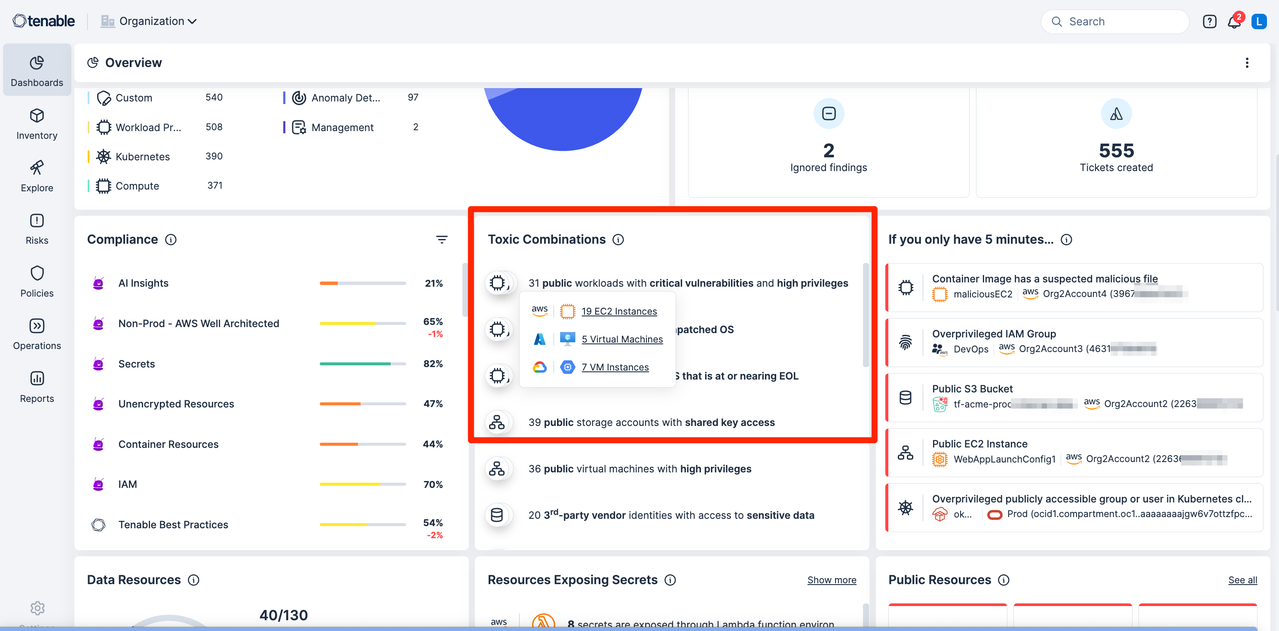
분명한 공격 경로 시각화와 수정 워크플로우로 실질적 손해가 발생할 가능성이 가장 높은 위험의 유해한 조합을 식별합니다.

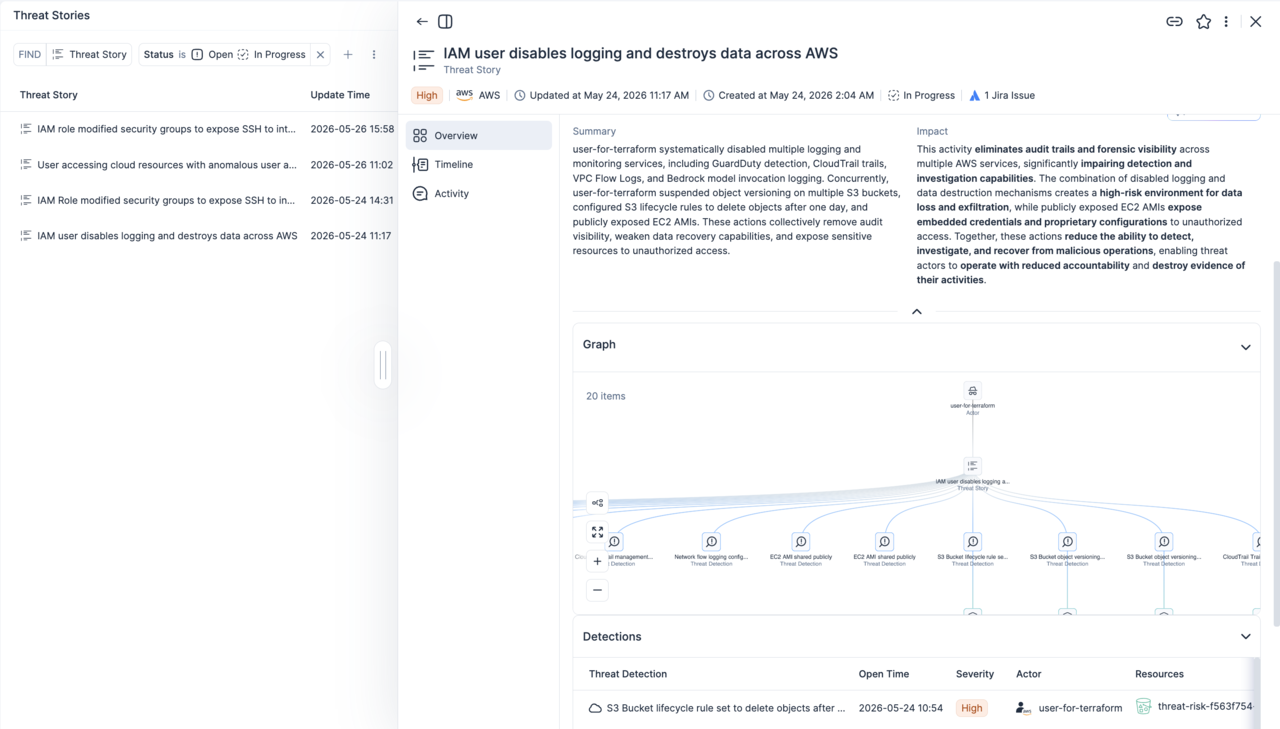
활성 위협을 연속적으로 모니터링 

수백 건의 알림을 탐지, 모니터링, 연계 분석 및 분류하여 실행 가능한 인시던트로 전환하고, 전체 공격 흐름에 대한 가시성을 확보하여 진행 중인 위협을 차단하고 워크로드를 보호합니다. 

▪️고객은 Tenable One Cloud Exposure를 사용하여 위험을 줄이고 

      팀에게 권한을 부여하고 규모에 맞게 최소 권한 액세스를 제공 


Tenable One

Cloud Exposure(CNAPP)

FAQ

Tenable 제품의 기술 설명서는 https://docs.tenable.com을 참조하십시오. 릴리스 정보 및 설명서를 보려면 Tenable One Cloud Exposure 계정에 로그인해야 합니다. 기술 설명서 및 릴리스 정보에 액세스하려면 Tenable 담당자에게 문의하십시오.

Tenable One Cloud Exposure는 독립형 제품으로 또는 Tenable One 위험 노출 관리 플랫폼의 일부분으로 구입할 수 있습니다 . Tenable One과 조합하면 Tenable Cloud Exposure Management는 전통적 네트워크, 온프레미스 서버, 운영 기술 및 퍼블릭 클라우드를 포함하는 전체 IT 환경에 대한 포괄적 가시성을 제공합니다. Tenable Cloud Security를 Tenable One의 일부분으로 구입하여 조직은 Tenable 구입을 하나의 계약서로 통합하고 위험 노출 보기와 같은 추가적 기능에 액세스할 수 있습니다.

Tenable One Cloud Exposure는 모든 주요 클라우드 공급자(AWS, Azure, GCP)와 통합되며 이외에도 AWS Control Tower 및 Entra ID와 같은 여러 클라우드 공급자의 서비스에 통합됩니다. Tenable One Cloud Exposure를 티켓팅, 알림 및 SIEM 도구와 통합하여 티켓 제출 및 푸시 알림 보내기를 지원하고 Jira, Slack, Microsoft Teams 및 이메일 통합 도구와 같은 표준 커뮤니케이션 도구를 활용하여 도구를 조직 내에서 확장합니다.

Tenable One Cloud Exposure는 Entra ID, Google Workspace, Okta, OneLogin 및 Ping Identity를 포함한 다수의 IdP와 통합됩니다. 이런 IdP 통합을 통해 클라우드 계정과 연결된 전체 페더레이션 사용자 및 그룹을 찾아내고 권한 부석 및 ID 인텔리전스를 제공합니다.

Tenable에서는 중요 데이터를 보호하기 위해 강력한 암호화 및 액세스 제어를 적용하여 워크로드의 안전을 확인합니다. 과도한 권한과 오랜 잔존하는 액세스의 허용을 제한합니다. Tenable은 침해가 발생하는 경우 블래스트 반경을 줄여 중요 데이터를 보호합니다. Tenable One Cloud Exposure에서 고유한 클라우드 환경의 데이터 보호 및 개인 정보 보호를 보장하는 방법에 대한 자세한 정보는 Tenable 담당자에게 문의하십시오.

예. Tenable One Cloud Exposure 사용자는 자신의 환경에 대한 추가 기능으로 계정 내(in-account) 스캐닝을 구입할 수 있습니다. 이 기능은 좁은 데이터 정보 보호 표준 및 규제를 활용하는 조직의 워크로드 온사이트 스캐닝을 지원합니다. 계정 내 스캐닝은 클라우 계정 내에서 수행하여 데이터는 환경 밖으로 나가지 않습니다.

Tenable One Cloud Exposure를 구입하려면 현지 공인 파트너와 협력하거나 Tenable 담당자에게 문의할 수 있습니다. 여기를 클릭하여 Tenable One Cloud Exposure의 데모를 요청하십시오.

Tenable One Cloud Exposure는 Terraform, CloudFormation 및 Kubernetes 매니페스트를 포함하여 개발 파이프라인에서 구성 오류, 규정 준수 공백 및 정책 위반을 스캔하여 보안을 직접 통합합니다. 이런 조기 개입(shift-left) 접근 방식은 소스에서 위험을 찾아내어 이후에 높은 비용의 수정을 줄이고 DevOps 및 SecOps 팀 사이에 공유 보안 워크플로우를 가능하게 만듭니다.

Tenable One Cloud Exposure에서는 다음 3개 측면을 고려하는 컨텍스트 기반 위험 모델을 사용합니다.


  1. 위협 탐지 및 인텔리전스: 취약성에 대한 활성 악용 또는 알려진 개념 증명이 있습니까? 
  2. 위험 노출 컨텍스트: 영향을 받는 리소스는 공개적으로 액세스 가능하거나 권한이 과도하거나 유해한 조합이 되는 다른 약점에 연결되어 있습니까? 
  3. 자산 중요도: 리소스는 규제 대상 데이터(PII/NPI)를 저장하거나 매출 생성 서비스를 지원하거나 프로덕션 환경에서 운영됩니까?


3개 요소를 조합하여 팀은 일반적 심각도 점수를 넘어 실제로 비즈니스를 위험하게 만들고 실제 위험 노출의 영향에 따라 수정을 집중합니다.

Tenable One Cloud Exposure는 AWS, Azure 및 GCP 전반에서 연속적으로 권한을 분석하는 통합된 CIEM 기능을 포함합니다. 작동되는 권한을 매핑하여 유해한 조합 및 숨겨진 공격 경로를 공개하고 오래된 또는 과도하게 폭넓은 액세스에 플래그를 지정하고 JIT(just-in-time) 액세스제어를 지원하여 최소 권한 원칙을 적용합니다. 자동화된 수정 워크플로는 보안 팀이 개발 속도에 지장을 주지 않으면서 규모에 맞게 적합한 범위의 권한을 부여하도록 합니다.

mobile background

KMS Technology 

솔루션 문의하기 


KMS Technology는 

SW보안 및 품질 분야 전 세계1위 솔루션을 

국내에 공급하며 기술지원하고 있습니다. 


국내 대기업, 중소기업 및 공공기관 등 
다양하고 풍부한  레퍼런스를 보유한만큼 

기업별 여건에 맞는 구축 및 운영 방안을 제시해드립니다.