컨버지드 OT/IT 환경에 대한 세계 최고의 위험 노출 관리 플랫폼

Tenable One OT Exposure

파편화된 알림에 대응하는 것을 멈추고 전체 사이버-물리 에코시스템 전반에 OT 보안을 관리하십시오. 

Tenable One OT Exposure으로 디지털 및 물리적 공격 표면을 통합하십시오. 심층적인 가시성을 업계를 선도하는 위험 노출 인텔리전스와 결합하여 
혁신과 운영을 방해하지 않으면서도 중요 인프라를 보호하십시오. 

▪️Tenable One OT Exposure 주요 기능


 연결된 모든 자산을 모니터링


사용되지 않는 PLC, 섀도우 IT 및 관리되지 않는 IoT 장치를 포함하여 전체 OT 자산 인벤토리에 대한 완전한 가시성을 제공합니다. 

중요한 위험을 식별

업계를 선도하는 위험 노출 인텔리전스로 가동 시간 및 물리적 안전에 위협이 되는 가장 중대한 사이버 위험 노출을 식별합니다. 

수정 노력의 속도 향상

AI 기반 수정 가이드라인, SIEM/SOAR 통합 및 공격 경로 분석으로 인시던트 대응을 가속화하여 네트워크 전반에 확산 이동에 대해 선제적으로 방어합니다. 


▪️사이버-물리 시스템(CPS)에 대한 포괄적 보호를 제공 

CPS 보안을 위해 특별히 설계된 플랫폼으로 운영 환경과 미션에 중요한 인프라를 보호하십시오. 

모든 자산을 검색 및 인벤토리로 관리
네트워크에 어떤 자산이 있는지 추측하지 마십시오. OT, IoT 및 자산의 전체 인벤토리를 구축합니다. Safe Ative Query를 사용하여 펌웨어, 백플레인 세부 정보, 수명 주기 데이터 및 알려진 취약성을 포함한 심도 있는 장치 세부 정보를 검색하여 사각지대를 없앱니다. 
위험에 기반한 우선 순위 지정 
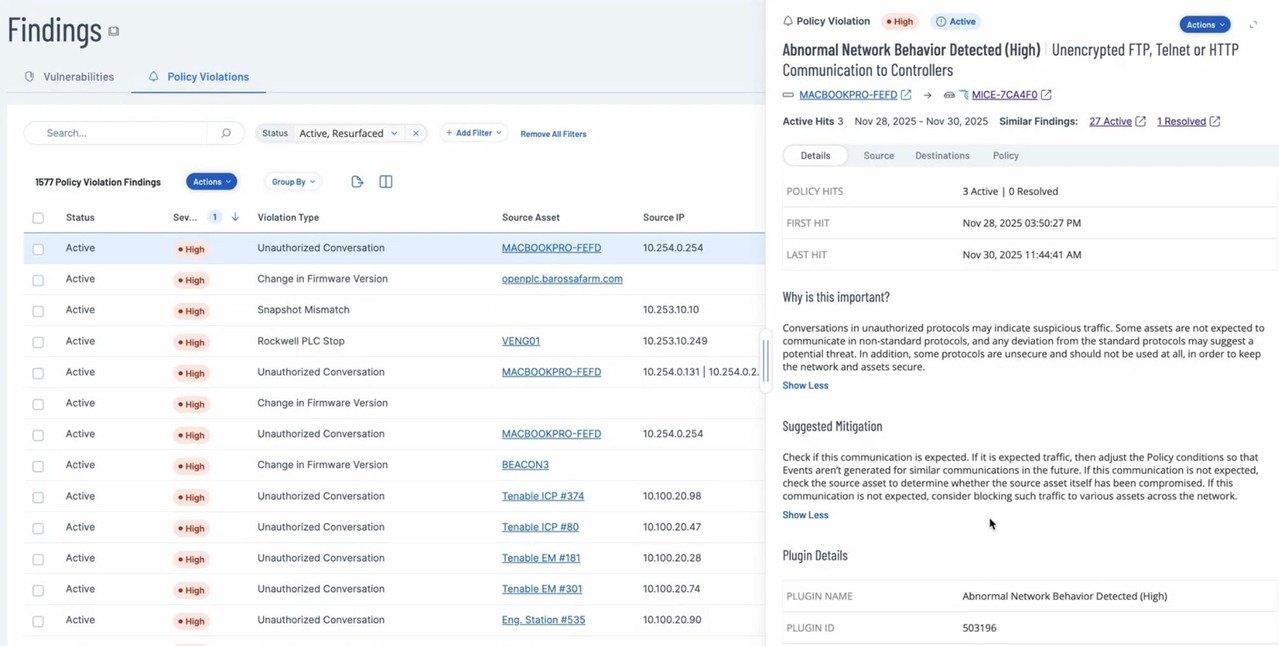
알림 피로를 없앱니다. 프로덕션 가동 시간 및 물리적 안전을 실질적으로 위협하는 중요한 취약성에 집중합니다. 실제 위협 인텔리전스, 악용 가능성 및 특정 비즈니스 영향에 기반하여 발견 사항을 집계하고 중복된 알림을 제거합니다. 
변경 사항 및 이상을 탐지
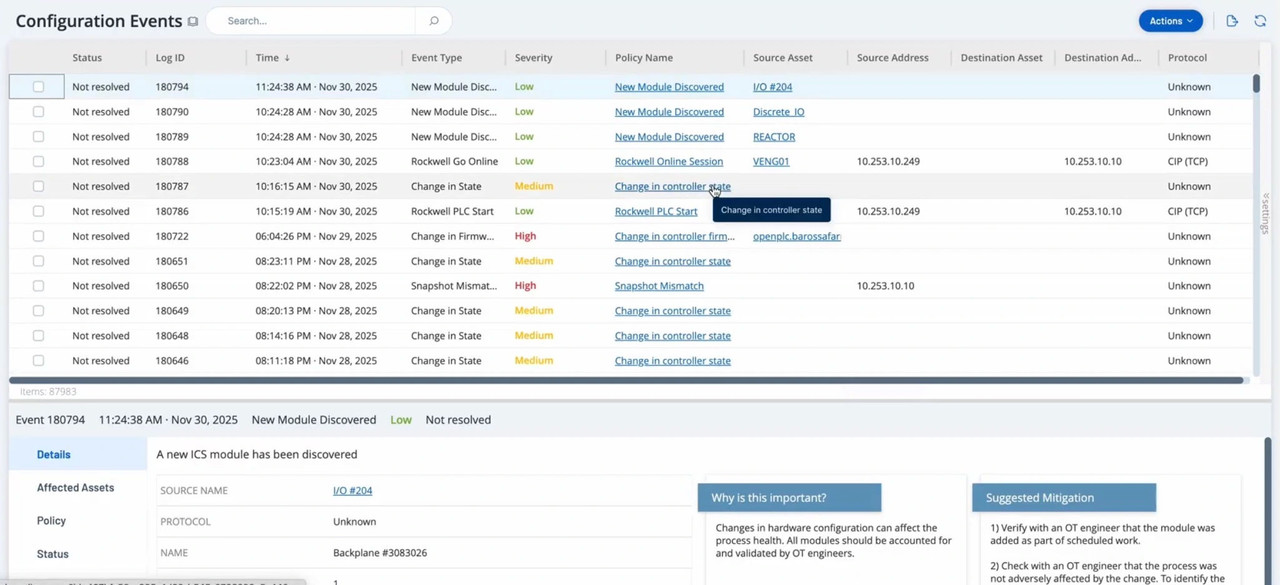
실시간 구성 변경 및 이상 탐지로 알려진 및 알려지지 않은 위협을 식별합니다. 디지털 및 물리적 변경 사항을 모니터링하여 운영 무결성을 보장하고 중단이 발생하기 전에 방지합니다. 
네트워크 전반에서 위험 모니터링
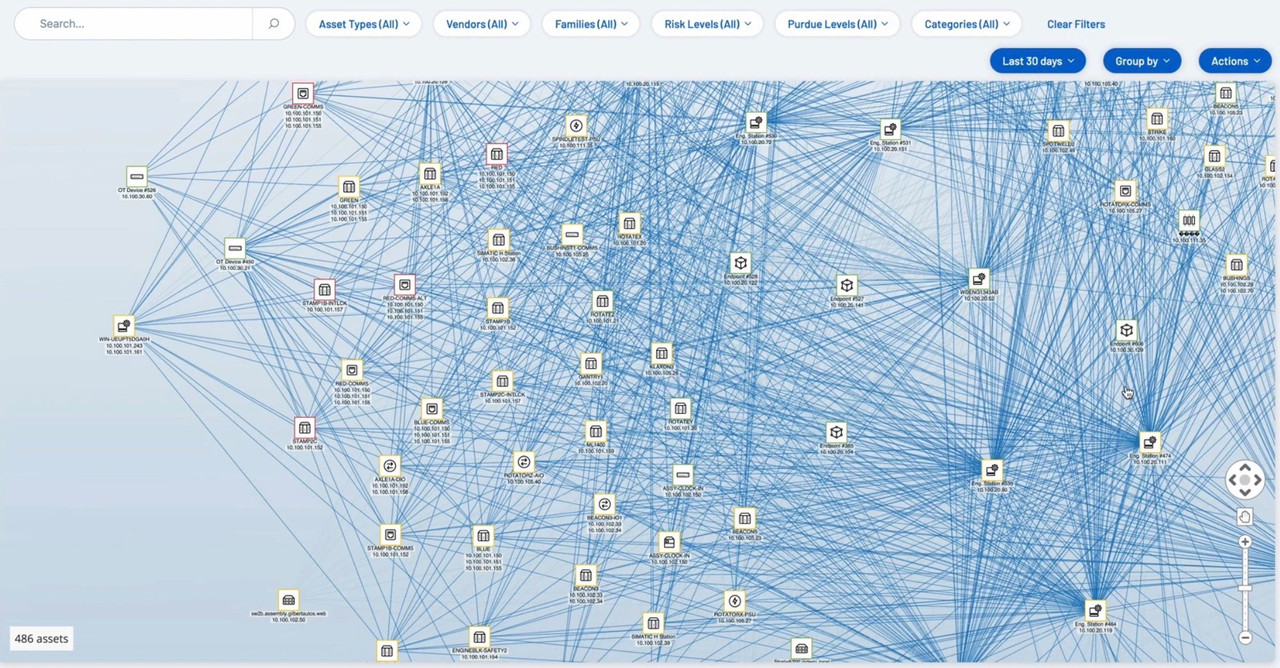
통신 패턴을 시각화하고 자산의 정상적인 동작 기준을 설정합니다. 경계 위반을 자동으로 식별하고 네트워크 세분화를 적용하여 IT와 OT 전반에서의 횡적 이동을 방지합니다. 
컴플라이언스 간소화 및 관리 
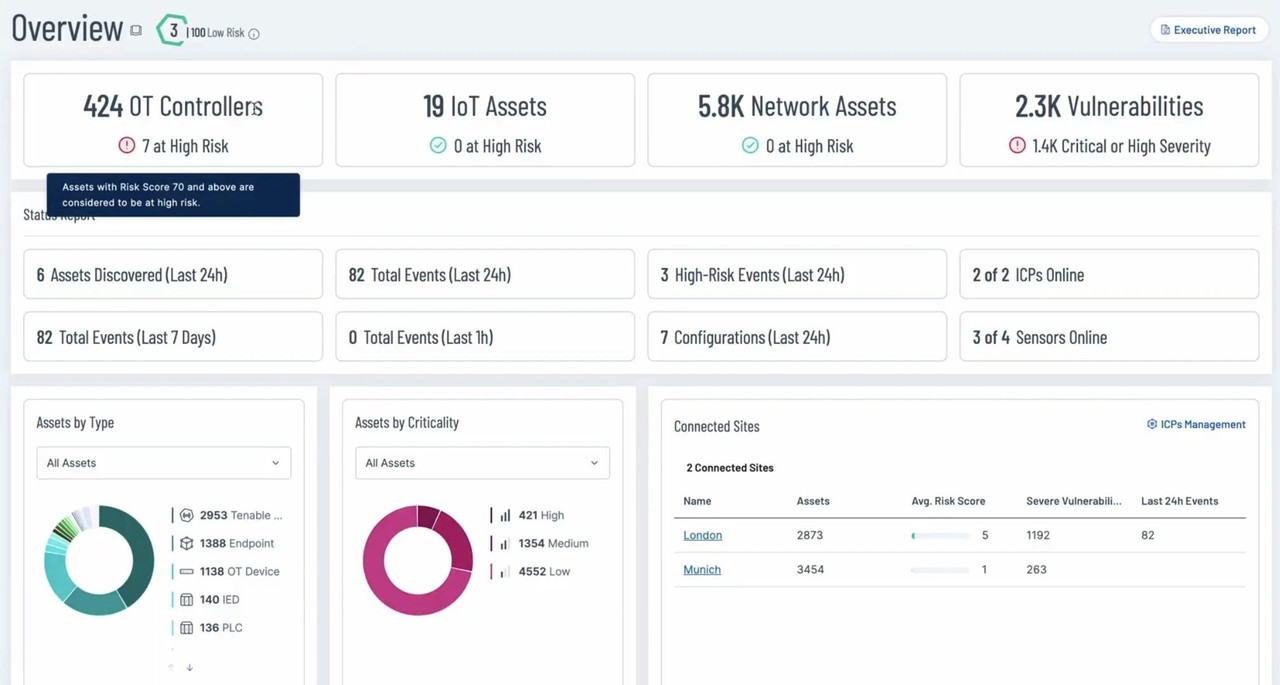
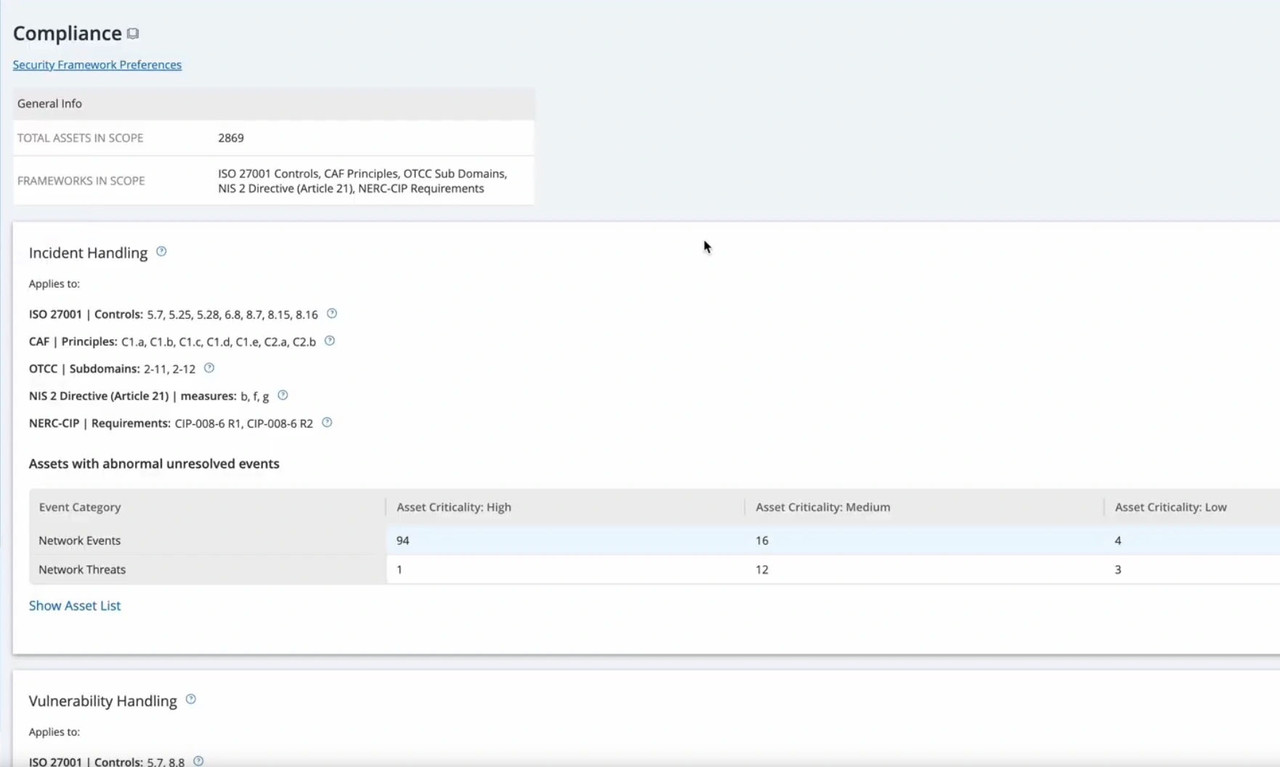
컴플라이언스 감사에 수반되는 수작업 부담을 줄입니다. 기본 제공 대시보드와 경영진용 보고서를 통해 현재 보안 상태를 NERC CIP, NIST, ISO27001, PCI DSS, IEC 62443 등 관련 산업 표준 및 컴플라이언스 프레임워크에 자동으로 매핑합니다. 
OT 위험 인사이트 전달
고급 대시보드와 보고서, 그리고 Tenable Security Ceneter와의 원활한 연동을 통해 사이버 위험을 명확하게 전달합니다. IT/OT 보안 상태를 통합된 관점에서 확인하여 개선 조치 지표를 추적하고, 경영진, 감사 담당자, 보험사에 위험을 효과적으로 전달할 수 있습니다. 

Tenable One 
OT Exposure

FAQ

Tenable One OT Exposure는 패시브 모니터링을 특허를 받았으며 공급업체가 승인한 Safe Active Querying와 결합하는 '피해를 주지 않는' 접근 방식을 사용하여 장치가 사용하는 기본 프로토콜로 통신합니다.

예. Tenable에서는 특정 보안 및 사이버 보안 규정 준수 요구 사항을 충족하기 위해 유연한 배포 모델을 제공합니다: 

  • 클라우드: 빠른 확장성, 연속적 업데이트 및 Tenable Research에서 글로벌 위협 인텔리전스에 액세스합니다.
  • 온프레미스: 전체 로컬 제어를 제공하며 규제가 높은 또는 에어갭 OT 네트워크에 이상적입니다.
  • 하이브리드: 다양한 지역별 요구 사항에 따라 글로벌 분산 운영을 지원하는 유연한 조합입니다. 

CVSS에서는 이론적 심각도를 측정하지만 Tenable의 Vulnerability Priority Rating(VPR)은 데이터 과학을 사용하여 실제 악용 가능성을 측정하여 가장 위험한 위협에 먼저 집중할 수 있도록 합니다.

예. Tenable One은 글로벌 엔터프라이즈 및 분산된 운영 시설의 복잡성에 따라 확장됩니다. Tenable 클라우드 네이티브 플랫폼은 로컬 컨텍스트에 따라 중앙 집중화된 가시성을 제공하여 모든 플랜트, 지역 및 산업 네트워크 전반에서 일관적인 보안 정책 및 거버넌스를 보장합니다.

Tenable One은 기존 보안 및 네트워크 인프라와 통합되어 자동화된 실시간 위협 대응을 가능하게 합니다. 이러한 통합을 통해 Tenable 노출 관리 플랫폼은 다음과 같은 작업을 트리거할 수 있습니다: 

  • 방화벽 규칙을 업데이트하여 약성 통신을 차단합니다.
  • 모든 관련 컨텍스트를 포함하여 JIRA 또는 ServiceNow에 높은 우선 순위의 티켓을 제출합니다.
  • SOAR 플랫폼에서 특정 워크플로를 자동으로 시작합니다. 

Tenable One OT Exposure는 다른 도구들이 놓치는 레거시, 관리되지 않는 또는 무단 장치를 포함하여 환경 내 모든 자산을 찾아내는 데 탁월합니다. Tenable One OT Exposure는 강력한 검색 방법을 결합합니다:

  • 네트워크 트래픽을 분석하느 지속적인 트래픽 모니터링으로 통신하는 모든 장치를 확인합니다.
  • 네이티브 산업 프로토콜을 사용하는 Safe Active Querles로 민감한 프로세스를 방해하지 않고 장치를 정확하게 식별하고 분류합니다.
  • 보안 데이터를 강화하는 파일 가져오기 및 상호 운용성으로 SCD 및 ACD 파일, CSV 스프레드시트 파일, PLC 프로젝트 파일 및 기타 일반적으로 사용되는 파일 형식을 수동으로 가져오는 기능을 지원합니다. 
mobile background

KMS Technology 

솔루션 문의하기 


KMS Technology는 

SW보안 및 품질 분야 전 세계1위 솔루션을 

국내에 공급하며 기술지원하고 있습니다. 


국내 대기업, 중소기업 및 공공기관 등 
다양하고 풍부한  레퍼런스를 보유한만큼 

기업별 여건에 맞는 구축 및 운영 방안을 제시해드립니다.