고도의 기술을 보유한 적대 세력과 국가 차원의 공격자들은 지적 재산부터 국가 안보와 관련된 기밀 정보에 이르기까지 민감한 데이터를 보유하고 있기 때문에 정부 기관, 정보 기관 및 금융 기관을 자주 공격 대상으로 삼습니다. 이런 환경에 액세스하기 위해 위협 행위자들은 초기 거점을 확보하기 위해 컨테이너 및 웹 애플리케이션과 같은 최신 공격 벡터를 악용하는 경우가 많습니다. 엄격한 데이터 보존 및 클라우드 보안 요구 사항을 준수해야 하는 공공 분야 기관 및 규제를 받는 엔터프라이즈와 같이 보안성이 높은 환경의 최신 공격 벡터를 보호하기 위해 필요한 도구를 확보하기 어렵습니다.
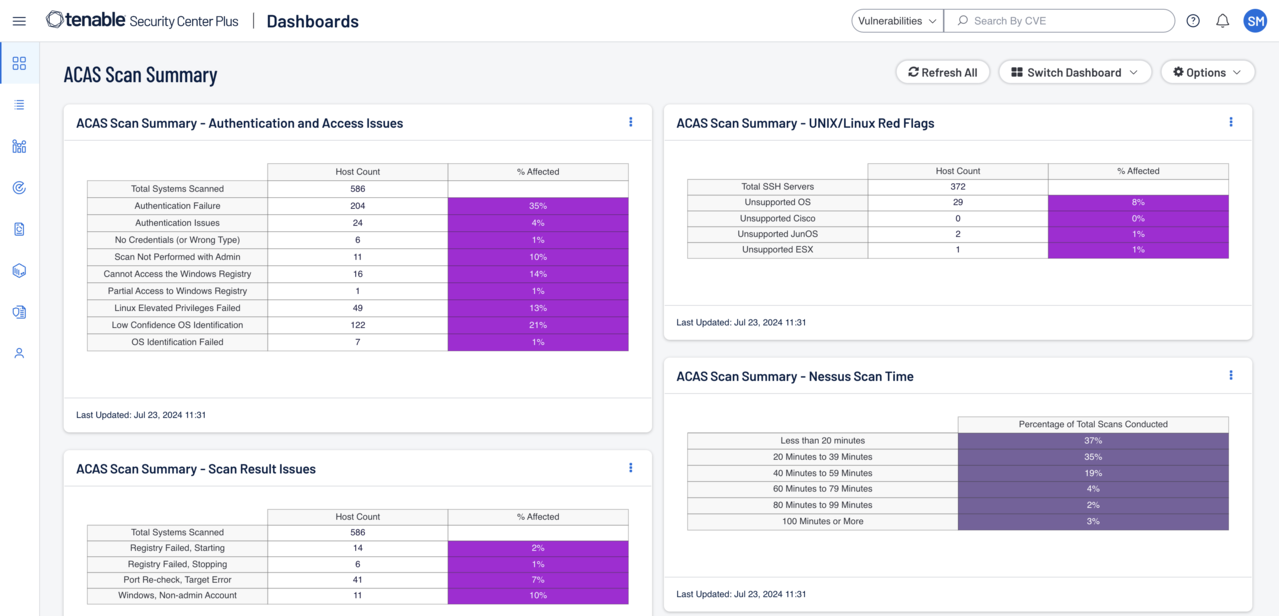
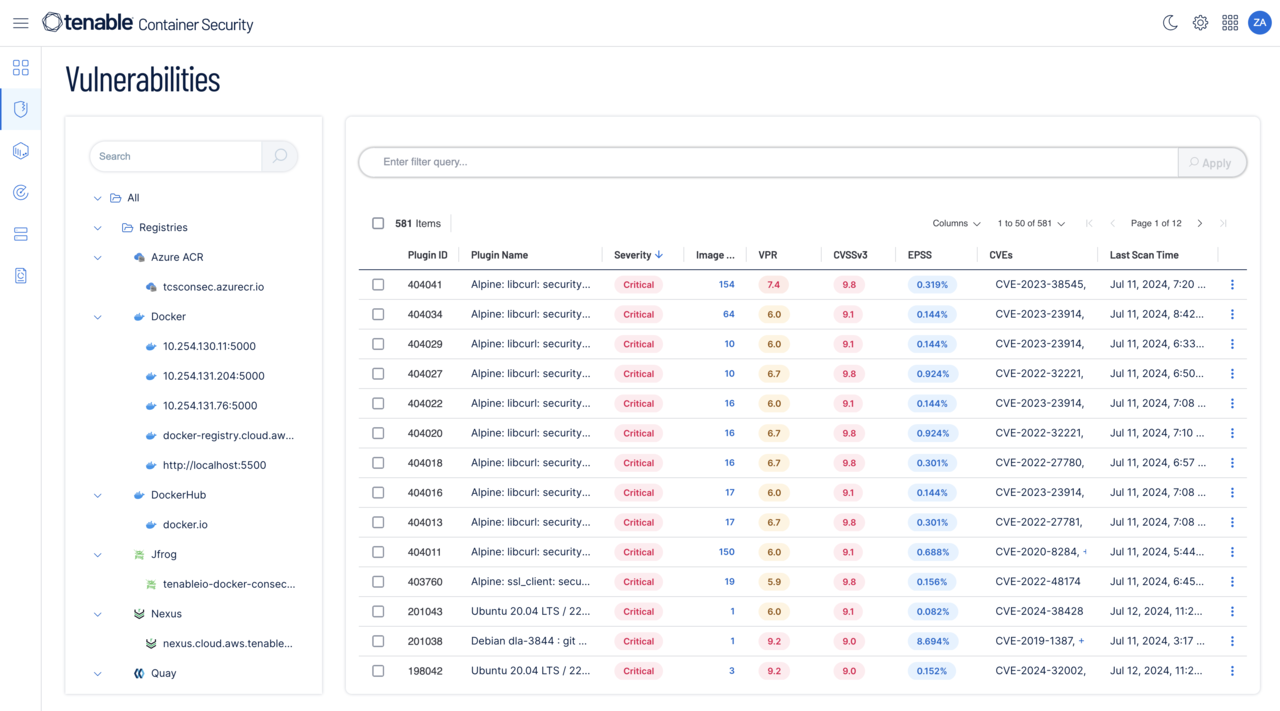
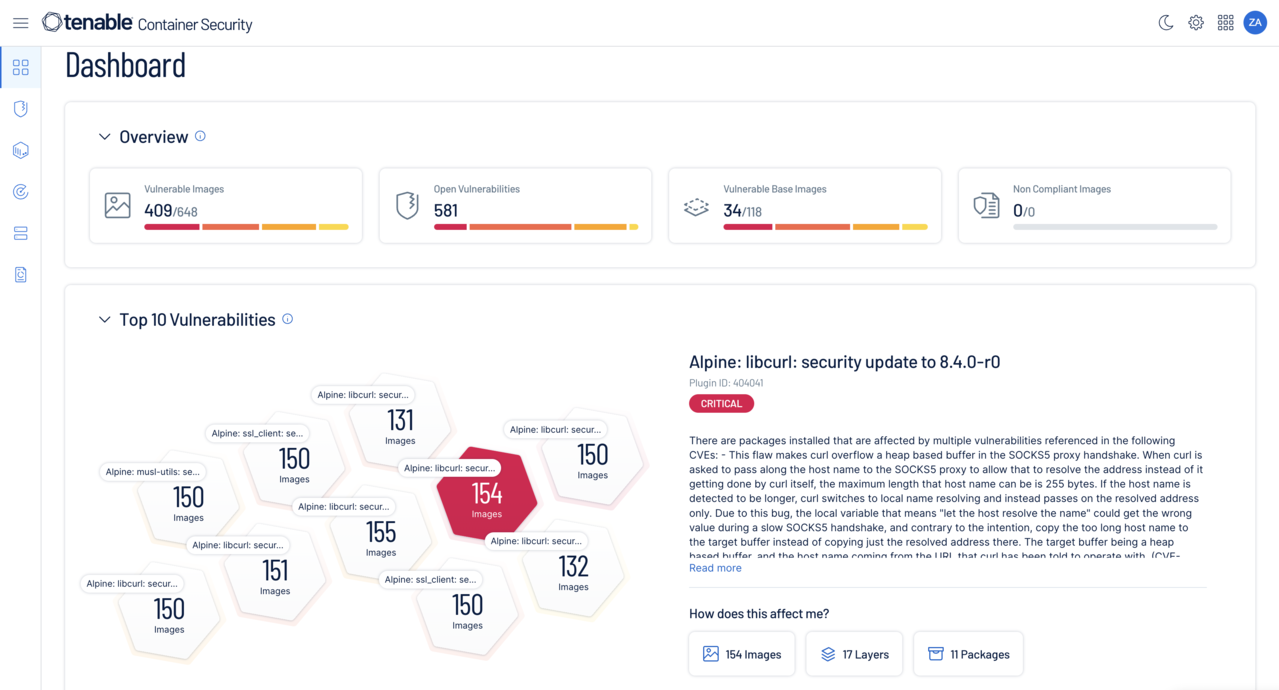
Tenable Enclave Security는 기밀 또는 에어갭 환경에서 운영하는 조직 및 엄격한 데이터 보존 법규가 적용되는 지역의 고객과 같이 높은 보안 규제 및 요구 사항이 있는 조직에서 최신 워크로드 보호 기능을 제공합니다. Tenable Enclave Security를 온프레미스, 가상 프라이빗 클라우드, 에어갭 환경 또는 상업용 환경에서 배포하여 고유한 요구 사항을 충족하고 환경 전반에 최신 워크로드 보호를 보장할 수 있습니다.